


☺
Scritto da: avvelentani
> Scritto da:
> > Scritto da: ::1
> > > Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
> >
> > Io qualcuno lo salvo, e se sparisce dall'internetto?
>
> quoto, a suoranciata non dev'essere mai successo di aver trovato un gran bel porno e di volerlo rivedere mesi/anni dopo.
I miei preferiti non li ho scaricati, ma so bene dove andare a ritrovarli. Ce n'è solo uno che ho perso per sempre e non sono stati in grado di ritrovare.
> Scritto da:
> > Scritto da: ::1
> > > Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
> >
> > Io qualcuno lo salvo, e se sparisce dall'internetto?
>
> quoto, a suoranciata non dev'essere mai successo di aver trovato un gran bel porno e di volerlo rivedere mesi/anni dopo.
I miei preferiti non li ho scaricati, ma so bene dove andare a ritrovarli. Ce n'è solo uno che ho perso per sempre e non sono stati in grado di ritrovare.
Young professional woman and busy mom.
☺
Scritto da
avvelentani
Cubicolario
il 2017-07-24 14:35:18.0 alle 2017-07-24 14:35:18.0
Trollate totali: 18184
Scritto da:
> Scritto da: ::1
> > Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
>
> Io qualcuno lo salvo, e se sparisce dall'internetto?
quoto, a suoranciata non dev'essere mai successo di aver trovato un gran bel porno e di volerlo rivedere mesi/anni dopo.
> Scritto da: ::1
> > Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
>
> Io qualcuno lo salvo, e se sparisce dall'internetto?
quoto, a suoranciata non dev'essere mai successo di aver trovato un gran bel porno e di volerlo rivedere mesi/anni dopo.
I think happiness is love
- Vladimir Putin
- Vladimir Putin
☺
Scritto da
avvelentani
Cubicolario
il 2017-07-24 14:33:41.0 alle 2017-07-24 14:33:41.0
Trollate totali: 18184
Scritto da: dada216
> Scritto da: avvelentani
> > Scritto da: dada216
> > > come lo fate?
> > >
> > > ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> > > ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
> > >
> > > ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
> > >
> > > ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
> > >
> > > una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
> > >
> >
> > Esegui solo server che ti servono veramente, tieni il sistema aggiornato.
>
> Appunto.
> Proprio in quest'ottica non e' conveniente dal punto di vista della sicurezza avere un design nel quale per ogni singolo server ci sia una macchina dedicata?
se e` roba completamente separata si`, se e` roba che parla tra di loro no.
> Scritto da: avvelentani
> > Scritto da: dada216
> > > come lo fate?
> > >
> > > ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> > > ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
> > >
> > > ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
> > >
> > > ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
> > >
> > > una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
> > >
> >
> > Esegui solo server che ti servono veramente, tieni il sistema aggiornato.
>
> Appunto.
> Proprio in quest'ottica non e' conveniente dal punto di vista della sicurezza avere un design nel quale per ogni singolo server ci sia una macchina dedicata?
se e` roba completamente separata si`, se e` roba che parla tra di loro no.
I think happiness is love
- Vladimir Putin
- Vladimir Putin
☺
Scritto da
Nazi Heidi
Wakkus Horribilis
il 2017-07-24 14:25:03.0 alle 2017-07-24 14:25:03.0
Trollate totali: 4162


Nobody is more inferior than those who insist on being equal. - Nietzsche
☺
Scritto da
Nazi Heidi
Wakkus Horribilis
il 2017-07-24 14:00:59.0 alle 2017-07-24 14:00:59.0
Trollate totali: 4162
https://kek.gg/i/64sD86.jpg  [Il belink potrebbe disturbare i fiocchi di neve]
 [Il belink potrebbe disturbare i fiocchi di neve]
Nobody is more inferior than those who insist on being equal. - Nietzsche
Arricchimento culturale in Svezia
Ad
https://www.breitbart.com/europe/2019/01/04/patient-placed-in-quarantine-after-suspected-ebola-case-in-sweden/
The Emergency Room of a Swedish hospital was closed down Friday morning after a patient recently returned from Africa arrived vomiting blood, a possible symptom of the deadly and contagious Ebola virus.
☺
Scritto da: avvelentani
> Scritto da: dada216
> > come lo fate?
> >
> > ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> > ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
> >
> > ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
> >
> > ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
> >
> > una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
> >
>
> Esegui solo server che ti servono veramente, tieni il sistema aggiornato.
Appunto.
Proprio in quest'ottica non e' conveniente dal punto di vista della sicurezza avere un design nel quale per ogni singolo server ci sia una macchina dedicata?
io ho pensato che non posso sapere se ho delle vulnerabilita' esposte, anche mantenendo sempre tutto aggiornato, quindi ho deciso di dare per scontato che quello che espongo all'internetto verra' compromesso. Pero so che anche se uno trova una vulnerabilita' non e' che questo si traduce in automatico nell'avere automaticamente la pwd di root del mio webserver e poterne modificare il firewall, io devo agire senza sapere fino a che livello di privilegi e' riuscito a salire un attacker, se il tizio e' riuscito ad ottenere una shell o meno, se puo solo mandare qualche query al db o far fare a php delle cose che non dovrebbe, io non posso sapere come potra compromettermi e quali saranno le sue capacita' una volta sfruttata la vulnerabilita' inziale.
se do per scontato che qualcosa sul webserver puo venire compromesso senza che io me ne accorga a quel punto la protezione che mi rimane sta nell'OS del webserver, fondamentalmente le policy di SE linux ed eventuali container/jails etc. ed anche nella struttura di rete IMO, se ho tutti i servizi su macchine separate su una vpn posso poi analizzare tutto il traffico di rete legit, farci un profilo e successivamente accorgermi se qualcuno sta cercando di fare cosacce sulla rete perche' dal webserver stanno uscendo pacchetti non conformi agli standard (gli IDS dovrebbero farcela)
questo tra l'altro non esclude meccanismi di protezione su ogni singola macchina (IDS vari, log collection and analysis, etc.)
per quanto riguarda le mie necessita' in realta' e' un overkill perche' i miei porni sono gia' protetti da accessi non leciti, sono file criptati con pgp ed uso passphrase molto forti.
**Modificato dall'autore il 24.07.2017 14:05**
> Scritto da: dada216
> > come lo fate?
> >
> > ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> > ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
> >
> > ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
> >
> > ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
> >
> > una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
> >
>
> Esegui solo server che ti servono veramente, tieni il sistema aggiornato.
Appunto.
Proprio in quest'ottica non e' conveniente dal punto di vista della sicurezza avere un design nel quale per ogni singolo server ci sia una macchina dedicata?
io ho pensato che non posso sapere se ho delle vulnerabilita' esposte, anche mantenendo sempre tutto aggiornato, quindi ho deciso di dare per scontato che quello che espongo all'internetto verra' compromesso. Pero so che anche se uno trova una vulnerabilita' non e' che questo si traduce in automatico nell'avere automaticamente la pwd di root del mio webserver e poterne modificare il firewall, io devo agire senza sapere fino a che livello di privilegi e' riuscito a salire un attacker, se il tizio e' riuscito ad ottenere una shell o meno, se puo solo mandare qualche query al db o far fare a php delle cose che non dovrebbe, io non posso sapere come potra compromettermi e quali saranno le sue capacita' una volta sfruttata la vulnerabilita' inziale.
se do per scontato che qualcosa sul webserver puo venire compromesso senza che io me ne accorga a quel punto la protezione che mi rimane sta nell'OS del webserver, fondamentalmente le policy di SE linux ed eventuali container/jails etc. ed anche nella struttura di rete IMO, se ho tutti i servizi su macchine separate su una vpn posso poi analizzare tutto il traffico di rete legit, farci un profilo e successivamente accorgermi se qualcuno sta cercando di fare cosacce sulla rete perche' dal webserver stanno uscendo pacchetti non conformi agli standard (gli IDS dovrebbero farcela)
questo tra l'altro non esclude meccanismi di protezione su ogni singola macchina (IDS vari, log collection and analysis, etc.)
per quanto riguarda le mie necessita' in realta' e' un overkill perche' i miei porni sono gia' protetti da accessi non leciti, sono file criptati con pgp ed uso passphrase molto forti.
**Modificato dall'autore il 24.07.2017 14:05**
Please consider the environment before printing this message, 50% of the above is useless!
Scritto da
Non Autenticato
il 2017-07-24 13:44:32.0 alle 2017-07-24 13:44:32.0
Scritto da: ::1
> Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
Io qualcuno lo salvo, e se sparisce dall'internetto?
> Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
Io qualcuno lo salvo, e se sparisce dall'internetto?
☺
Scritto da: avvelentani
> Scritto da: dada216
> > Scritto da: avvelentani
> > > non ho capito per quale motivo ti serve piu` di un server
> >
> > fondamentalmente because I can, mi sono divertito a configurare e testare il routing della VPN.
> > in effetti pero' dovro separare il sito di ecommerce dei miei amici dalla mia rete personale e penso sia saggio mettere i backup in datacenter diversi.
> >
> > > e come mai dovresti fare degli script di configurazione.
> >
> > ansible e' figherrimo, inoltre facendo tutta la conf con un playbook dovessi spostare questo o quel pezzo ci metterei pochissimo a rifarlo su un altro vps.
>
> IMHO ti complichi la vita per nulla.
quasi sicuramente, pero' trattandosi di un hobby l'avere allungato i tempi di implementazione ma averla resa anche molto piu' interessante da fare e' un fattore positivo.
> Scritto da: dada216
> > Scritto da: avvelentani
> > > non ho capito per quale motivo ti serve piu` di un server
> >
> > fondamentalmente because I can, mi sono divertito a configurare e testare il routing della VPN.
> > in effetti pero' dovro separare il sito di ecommerce dei miei amici dalla mia rete personale e penso sia saggio mettere i backup in datacenter diversi.
> >
> > > e come mai dovresti fare degli script di configurazione.
> >
> > ansible e' figherrimo, inoltre facendo tutta la conf con un playbook dovessi spostare questo o quel pezzo ci metterei pochissimo a rifarlo su un altro vps.
>
> IMHO ti complichi la vita per nulla.
quasi sicuramente, pero' trattandosi di un hobby l'avere allungato i tempi di implementazione ma averla resa anche molto piu' interessante da fare e' un fattore positivo.
Please consider the environment before printing this message, 50% of the above is useless!
☺
Scritto da: ::1
> Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
quelli registrati con li mio telefonino dei quali sono regista, attore e fruitore.

ogni tanto capita di voler accedere al proprio cloud con una superpassword e aprire la cartella pornazzi per guardarseli con qualcuno/a e trovare nuovi attori.
al momento sono gia' protetti con pgp e mi decripto la cartella ogni volta che voglio accedervi.
proteggo meglio i miei file sensibili di quanto molte delle aziende dove ho lavorato facciano con i propri.
> Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
quelli registrati con li mio telefonino dei quali sono regista, attore e fruitore.
ogni tanto capita di voler accedere al proprio cloud con una superpassword e aprire la cartella pornazzi per guardarseli con qualcuno/a e trovare nuovi attori.
al momento sono gia' protetti con pgp e mi decripto la cartella ogni volta che voglio accedervi.
proteggo meglio i miei file sensibili di quanto molte delle aziende dove ho lavorato facciano con i propri.
Please consider the environment before printing this message, 50% of the above is useless!
Vieni anche tu in gita in Africa!
Ad
https://www.ilmessaggero.it/AMP/italia/luca_tacchetto_italiano_scomparso_burkina_faso-4209268.html
Le popolazioni locali ti accoglieranno così bene che scomparirai letteralmente dal resto del mondo! Lasciati alle spalle la civiltà occidentale, gli smartphone, la ruota e il fuoco!
☺
Scritto da
Nazi Heidi
Wakkus Horribilis
il 2017-07-24 13:05:31.0 alle 2017-07-24 13:05:31.0
Trollate totali: 4162
[code]Scritto da:
> Scritto da: Nazi Heidi
> > Scritto da:
> > > Scritto da: Nazi Heidi
> > > > https://www.theburningplatform.com/2017/07/23/why-...
> > >
> > > Certo che questi negri si comportano proprio da bianchi.
> >
> > Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
>
> Certo, come no!
Ripeto quello che ho detto: Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
Infatti non mi risulta che si andasse di casa in casa a squartare negri per il semplice fatto che erano negri, cosa che invece è diventata la normalità in sud-africa nei confronti dei bianchi.
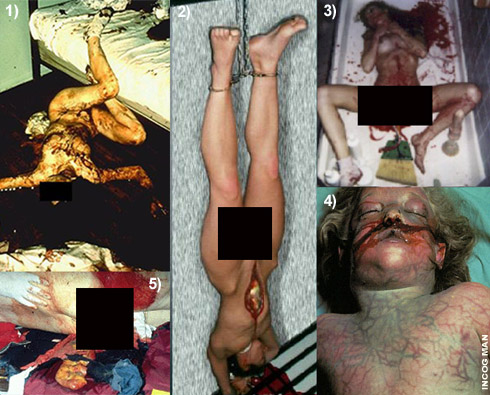

> Vorrei ricordarti
Non serve che mi ricordi niente, la storia la conosco, ma non è quello che ho detto io.
> Certo che per venire a dire "i bianchi non hanno mai fatto cose del genere" devi essere veramente imbottito di propaganda.
Come al solito tu interpreti a tuo piacere le parole che leggi in base allo spessore delle fette di prosciutto che hai deciso di indossare quel giorno.
Inoltre devi essere veramente imbottito di propaganda per pensare che sia una buona idea fare "mea culpa" per qualcosa commesso 100 anni e arrivare al punto da accettare di mettere te stesso e quelli come te in pericolo per "pagare pegno".
> Ci mancherebbe che facciamo entrare degli assassini. Chi ha commesso crimini nel proprio paese non deve entrare, mi sembra ovvio.
Così ovvio che stiamo andando a prenderli con i barconi e ne importiamo migliaia ogni giorno.
> Scritto da: Nazi Heidi
> > Scritto da:
> > > Scritto da: Nazi Heidi
> > > > https://www.theburningplatform.com/2017/07/23/why-...
> > >
> > > Certo che questi negri si comportano proprio da bianchi.
> >
> > Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
>
> Certo, come no!
Ripeto quello che ho detto: Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
Infatti non mi risulta che si andasse di casa in casa a squartare negri per il semplice fatto che erano negri, cosa che invece è diventata la normalità in sud-africa nei confronti dei bianchi.

> Vorrei ricordarti
Non serve che mi ricordi niente, la storia la conosco, ma non è quello che ho detto io.
> Certo che per venire a dire "i bianchi non hanno mai fatto cose del genere" devi essere veramente imbottito di propaganda.
Come al solito tu interpreti a tuo piacere le parole che leggi in base allo spessore delle fette di prosciutto che hai deciso di indossare quel giorno.
Inoltre devi essere veramente imbottito di propaganda per pensare che sia una buona idea fare "mea culpa" per qualcosa commesso 100 anni e arrivare al punto da accettare di mettere te stesso e quelli come te in pericolo per "pagare pegno".
> Ci mancherebbe che facciamo entrare degli assassini. Chi ha commesso crimini nel proprio paese non deve entrare, mi sembra ovvio.
Così ovvio che stiamo andando a prenderli con i barconi e ne importiamo migliaia ogni giorno.
Nobody is more inferior than those who insist on being equal. - Nietzsche
☺
Scritto da
Nazi Heidi
Wakkus Horribilis
il 2017-07-24 12:51:16.0 alle 2017-07-24 12:51:16.0
Trollate totali: 4162

Nobody is more inferior than those who insist on being equal. - Nietzsche
Scritto da
Non Autenticato
il 2017-07-24 12:33:59.0 alle 2017-07-24 12:33:59.0
Scritto da: Nazi Heidi
> Scritto da:
> > Scritto da: Nazi Heidi
> > > https://www.theburningplatform.com/2017/07/23/why-...
> >
> > Certo che questi negri si comportano proprio da bianchi.
>
> Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
Certo, come no!
Vorrei ricordarti che quando Martin Luther King e le persone che lo sostenavano facevano le loro marce ASSOLUTAMENTE PACIFICHE subivano aggressioni di continuo e più persone ci hanno lasciato la pelle.
In quanto a genocidi, non ne hanno fatti a danno dei neri perché dei neri se ne servivano, ma qualcuno ha tentato di farlo con gli ebrei e con diversi popoli del sud america ci sono riusciti.
Certo che per venire a dire "i bianchi non hanno mai fatto cose del genere" devi essere veramente imbottito di propaganda.
> In ogni caso è un argomento in più per non farli entrare qui
Ci mancherebbe che facciamo entrare degli assassini. Chi ha commesso crimini nel proprio paese non deve entrare, mi sembra ovvio.
Se chiedi di entrare si fanno verifiche su di te e entri solo se risulti pulito... e alla prima cazzata fuori.
> Scritto da:
> > Scritto da: Nazi Heidi
> > > https://www.theburningplatform.com/2017/07/23/why-...
> >
> > Certo che questi negri si comportano proprio da bianchi.
>
> Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
Certo, come no!
Vorrei ricordarti che quando Martin Luther King e le persone che lo sostenavano facevano le loro marce ASSOLUTAMENTE PACIFICHE subivano aggressioni di continuo e più persone ci hanno lasciato la pelle.
In quanto a genocidi, non ne hanno fatti a danno dei neri perché dei neri se ne servivano, ma qualcuno ha tentato di farlo con gli ebrei e con diversi popoli del sud america ci sono riusciti.
Certo che per venire a dire "i bianchi non hanno mai fatto cose del genere" devi essere veramente imbottito di propaganda.
> In ogni caso è un argomento in più per non farli entrare qui
Ci mancherebbe che facciamo entrare degli assassini. Chi ha commesso crimini nel proprio paese non deve entrare, mi sembra ovvio.
Se chiedi di entrare si fanno verifiche su di te e entri solo se risulti pulito... e alla prima cazzata fuori.
☺
Ho riflettutto nottetempo sulla questione: ma nel 2017 vuoi dirmi che c'è qualcuno che ancora si salva i porni?
Young professional woman and busy mom.
Immacolata concezione
Ad
http://archive.vn/qN1x1
Meglio della Madonna! Se vuoi scoprire come ha fatto clicca qui!!
☺
Scritto da
Nazi Heidi
Wakkus Horribilis
il 2017-07-24 11:57:38.0 alle 2017-07-24 11:57:38.0
Trollate totali: 4162
Scritto da:
> Scritto da: Nazi Heidi
> > https://www.theburningplatform.com/2017/07/23/why-...
>
> Certo che questi negri si comportano proprio da bianchi.
Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
In ogni caso è un argomento in più per non farli entrare qui... i subumani sono pericolosi e non devono diventare abbastanza numerosi da diventare una minaccia per noi.
> Scritto da: Nazi Heidi
> > https://www.theburningplatform.com/2017/07/23/why-...
>
> Certo che questi negri si comportano proprio da bianchi.
Neanche quando il KKK se ne scorrazzava libero per gli USA i bianchi facevano queste cose ai neri solo perché neri.
In ogni caso è un argomento in più per non farli entrare qui... i subumani sono pericolosi e non devono diventare abbastanza numerosi da diventare una minaccia per noi.
Nobody is more inferior than those who insist on being equal. - Nietzsche
☺
Scritto da
avvelentani
Cubicolario
il 2017-07-24 11:47:21.0 alle 2017-07-24 11:47:21.0
Trollate totali: 18184
Scritto da: dada216
> Scritto da: avvelentani
> > non ho capito per quale motivo ti serve piu` di un server
>
> fondamentalmente because I can, mi sono divertito a configurare e testare il routing della VPN.
> in effetti pero' dovro separare il sito di ecommerce dei miei amici dalla mia rete personale e penso sia saggio mettere i backup in datacenter diversi.
>
> > e come mai dovresti fare degli script di configurazione.
>
> ansible e' figherrimo, inoltre facendo tutta la conf con un playbook dovessi spostare questo o quel pezzo ci metterei pochissimo a rifarlo su un altro vps.
IMHO ti complichi la vita per nulla.
> Scritto da: avvelentani
> > non ho capito per quale motivo ti serve piu` di un server
>
> fondamentalmente because I can, mi sono divertito a configurare e testare il routing della VPN.
> in effetti pero' dovro separare il sito di ecommerce dei miei amici dalla mia rete personale e penso sia saggio mettere i backup in datacenter diversi.
>
> > e come mai dovresti fare degli script di configurazione.
>
> ansible e' figherrimo, inoltre facendo tutta la conf con un playbook dovessi spostare questo o quel pezzo ci metterei pochissimo a rifarlo su un altro vps.
IMHO ti complichi la vita per nulla.
I think happiness is love
- Vladimir Putin
- Vladimir Putin
☺
Scritto da
avvelentani
Cubicolario
il 2017-07-24 11:46:31.0 alle 2017-07-24 11:46:31.0
Trollate totali: 18184
Scritto da: dada216
> come lo fate?
>
> ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
>
> ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
>
> ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
>
> una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
>
Esegui solo server che ti servono veramente, tieni il sistema aggiornato.
> come lo fate?
>
> ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
>
> ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
>
> ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
>
> una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
>
Esegui solo server che ti servono veramente, tieni il sistema aggiornato.
I think happiness is love
- Vladimir Putin
- Vladimir Putin
Scritto da
Non Autenticato
il 2017-07-24 11:44:27.0 alle 2017-07-24 11:44:27.0
Scritto da: Nazi Heidi
> https://www.theburningplatform.com/2017/07/23/why-...
Certo che questi negri si comportano proprio da bianchi.
> https://www.theburningplatform.com/2017/07/23/why-...
Certo che questi negri si comportano proprio da bianchi.
Il coraggio degli asiatici
Ad
https://imgur.com/iYd5ZkJ
Cinesi salvano Gatto Selvaggio da sicuro annegamento, altro che musulmani!
☺
Scritto da
Nazi Heidi
Wakkus Horribilis
il 2017-07-24 07:15:17.0 alle 2017-07-24 07:15:17.0
Trollate totali: 4162
Nobody is more inferior than those who insist on being equal. - Nietzsche
☺
Scritto da:
>
> Giambo una volta s'è vantato che in un server indurito da lui non è facile entrare.
Hola Giambo!
>
> Giambo una volta s'è vantato che in un server indurito da lui non è facile entrare.
Hola Giambo!
Please consider the environment before printing this message, 50% of the above is useless!